jornaldodev.com.br

  • Edição de hoje
  • Arquivo
Entrar com GitHub

Criado por Mauricio ReisPrivacidade

Seguir no GitHub(abre em nova aba)
Entrar com GitHub

Jornal do Dev

O seu café da manhã com engenharia de software e cibersegurança

Edição nº 19segunda-feira, 16 de novembro de 2026Publicada às 07:00Atualizada às 09:29

Leia à vontade. Para ganhar XP e entrar no Hall da Fama,entre com o GitHub

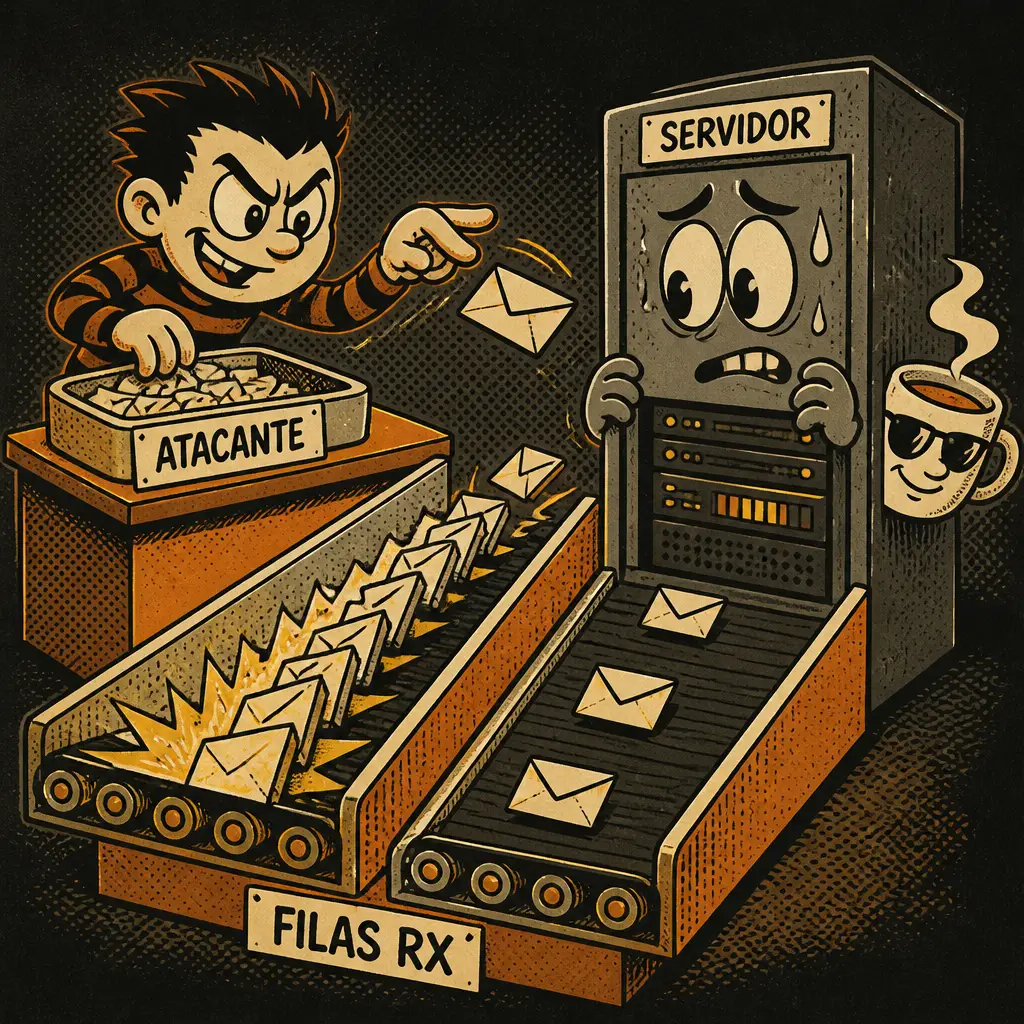
Atacante espalha envelopes em duas filas de recebimento que levam a um servidor; uma fila recebe um estouro de pacotes enquanto a mascote xícara observa.Dois carregadores disputam a mesma caixa reciclada, o recheio sai e um carregador tropeça, mostrando uma condição de corrida que deixa a caixa pela metade pronta antes de chegar ao servidor.Um servidor cai com fumaça e estardalhaço após a caixa defeituosa; o atacante comemora enquanto a etiqueta NoisyTCP paira sobre a máquina caída; a mascote parece preocupada.

Manchete · CyberSecNova

NoisyTCP: falha no kernel Linux pode derrubar servidores

New NoisyTCP vulnerability lets attackers crash Linux servers

Vulnerabilidade de 11 anos no kernel Linux, chamada NoisyTCP, afeta quase todas as distribuições e permite que atacantes derrubem servidores rodando Nginx, Apache e SSH em configurações padrão.

Segundo BleepingComputer · fonte oficial pendenteLer

Ilustração do caderno CyberSec com o DevSpresso, mascote do Jornal do Dev; não retrata esta notícia.

Capa · CyberSec

Campanha de agentes IA rouba chaves de APIs expostas

Amazon Uncovers AI Agent Campaign Targeting LiteLLM, Dify, and Other Apps for API Keys

Agentes autônomos caçaram falhas em apps expostos (LiteLLM, One API, Dify) para extrair chaves de provedores; registros capturados por servidores-decepção da Amazon mostram chaves sendo usadas para rodar modelos que buscaram mais chaves.

Fonte: aws.amazon.comLer

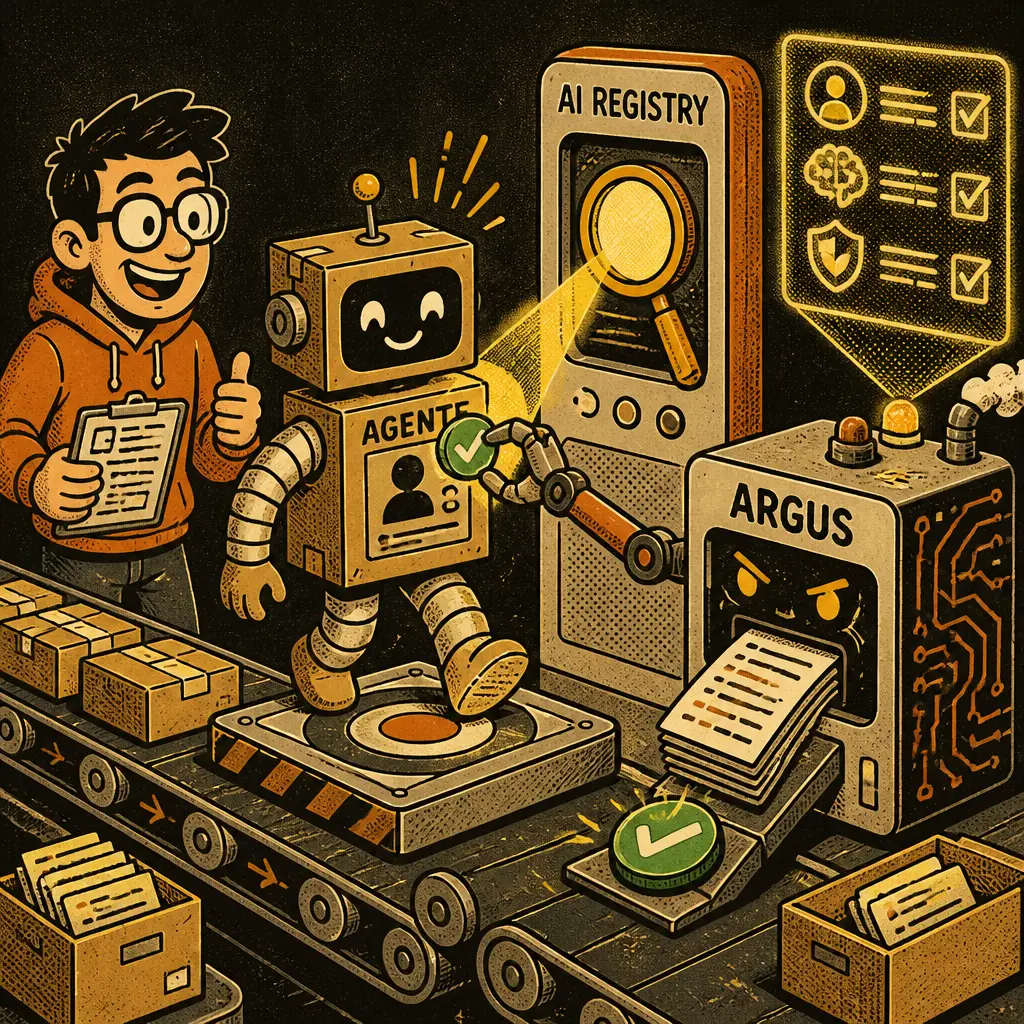
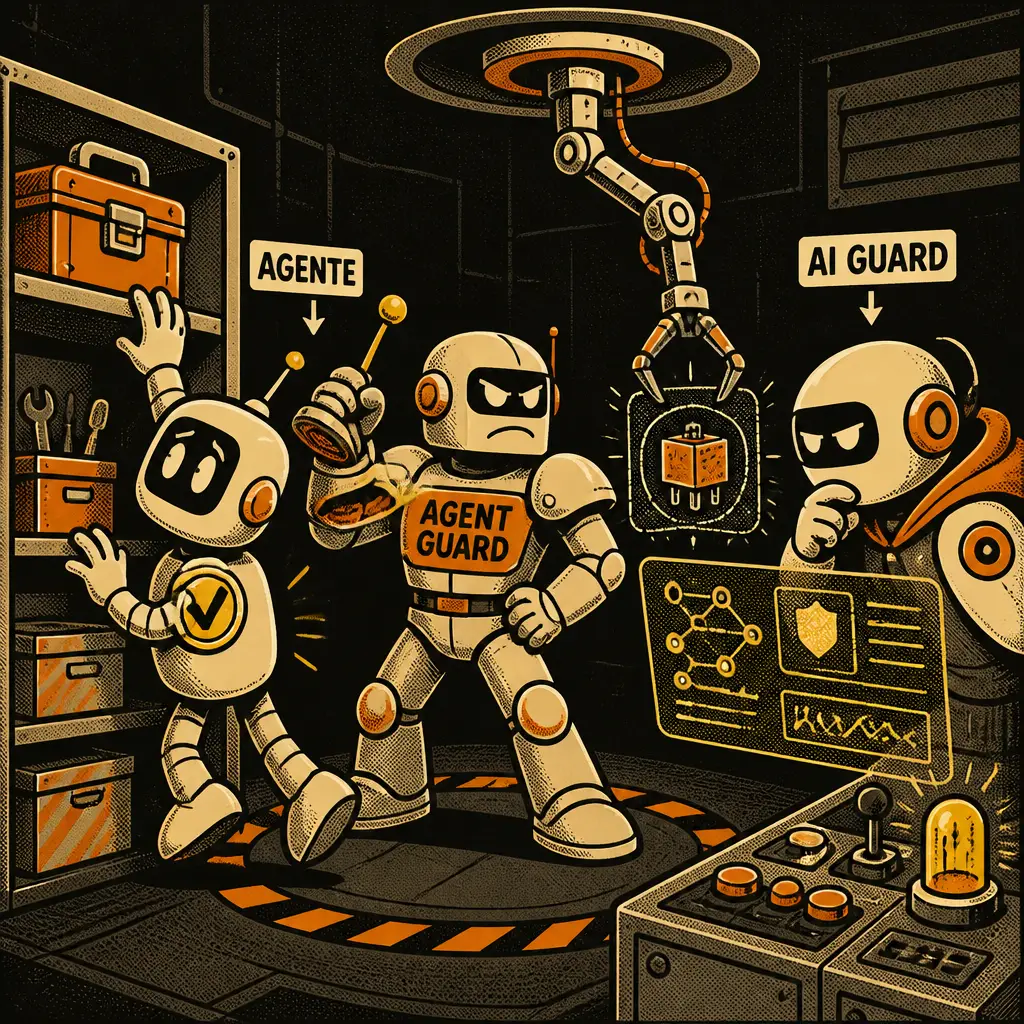
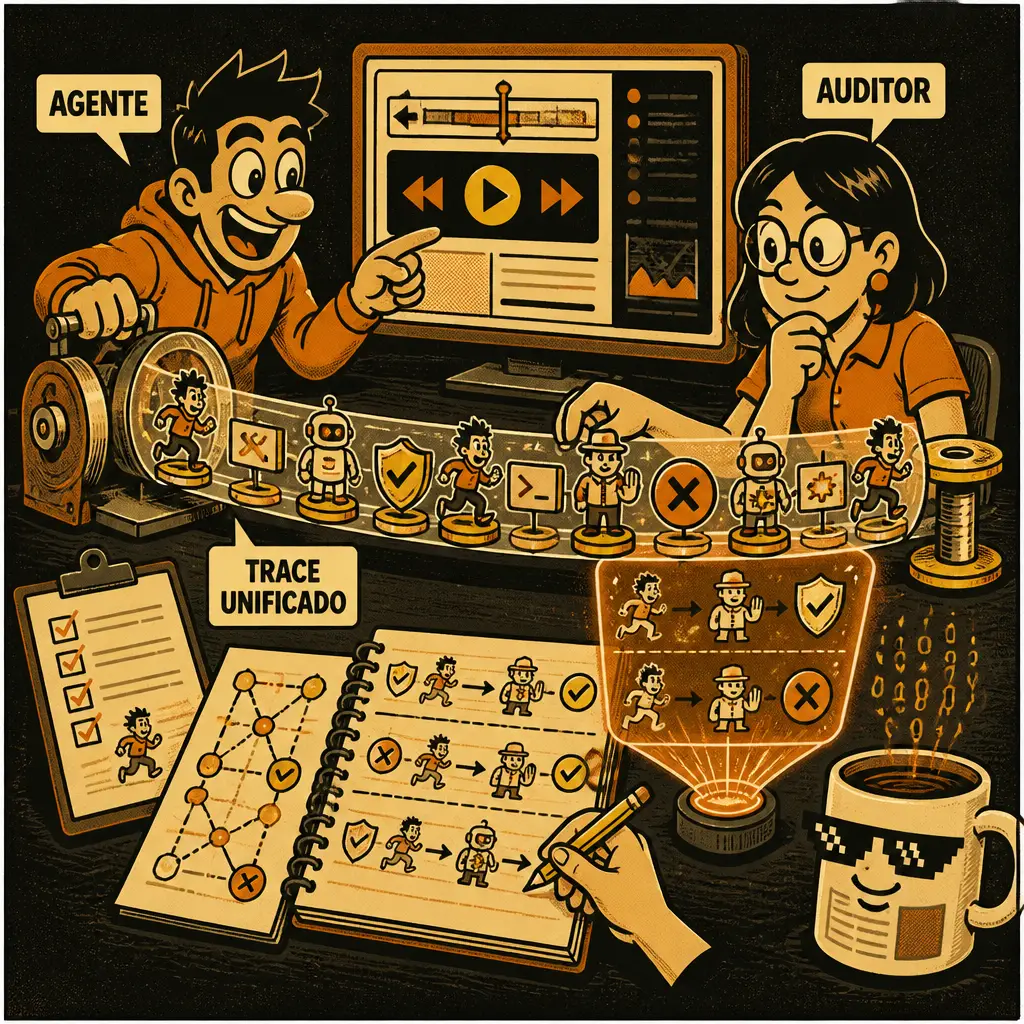
Na área de provisionamento, um agente-robô sobe numa plataforma de registro. Um quiosque verifica seu persona, intents e restrições por ícones enquanto uma máquina chamada Argus analisa código e emite um token de aprovação que é anexado ao agente.Na sala de execução, o agente tenta pegar uma caixa de ações reais. Um AI Guard está entre o agente e a prateleira segurando um carimbo de veredicto, enquanto um braço runtime chamado Agent Guard traz a ação proposta para inspeção e o guard avalia o contexto antes de permitir ou bloquear.Na oficina de observabilidade, uma fita chamada trace unificado conecta ações do agente, chamadas de ferramenta e decisões dos guardas. Engenheiros giram uma manivela de replay para rebobinar e revisar interações e testar mudanças de política. A mascote caneca observa no canto.

Capa · IA & Agentes

Uber cria framework de segurança para agentes autônomos

Uber's Secure AI Framework Governs Autonomous AI Agents across Their Lifecycle

Uber desenvolveu um framework que avalia se ações de agentes autônomos são apropriadas considerando pedido do usuário, propósito do agente, permissões e contexto da interação.

Segundo InfoQ Architecture · fonte oficial pendenteLer

Notícia 1 de 3 da capa: NoisyTCP: falha no kernel Linux pode derrubar servidores

CyberSec

Vazamento de dados de funcionários da TSMC

TSMC employee data breach linked to cloud provider

TSMC confirmou que 6.9GB de dados pessoais de funcionários foram vazados e colocados em leilão; a empresa diz que a violação está ligada a um provedor de cloud.

  • #breach
  • #cloud-provider
  • #tsmc

Segundo BleepingComputer · fonte oficial pendente
Itália multa Meta em €805 milhões por acesso a galerias

Italy Fines Meta €805 Million Over Facebook's Android Gallery Access Without Explicit Consent

A autoridade italiana Garante aplicou multa de €805 milhões à Meta por um recurso do Facebook para Android que, ativado por padrão, acessou fotos, vídeos e metadados de usuários sem consentimento explícito.

  • #android
  • #privacy
  • #metadata

Segundo The Hacker News · fonte oficial pendente

Chave roubada do Fireworks compromete extensão Claude Code

Cursor Says Stolen Fireworks AI Key Led to Trojanized Claude Code Extension Incident

Chave de acesso emitida a Fireworks AI foi exposta e usada para copiar dados, levando à trojanização da extensão oficial Claude Code no marketplace da Cursor.

  • #anthropic
  • #api

IA & Agentes

Nova

Claude Fable e Mythos 5.2 têm mudanças de segurança

Anthropic’s Claude Fable 5.2 blocks fewer security tasks, while Mythos gets better at finding bugs

Anthropic lançou Claude Mythos 5.2 para parceiros e Fable 5.2 para usuários; Fable bloqueia menos tarefas de segurança enquanto Mythos melhora em encontrar bugs e em coding/reasoning.

  • #anthropic
  • #claude
  • #fable
  • #mythos